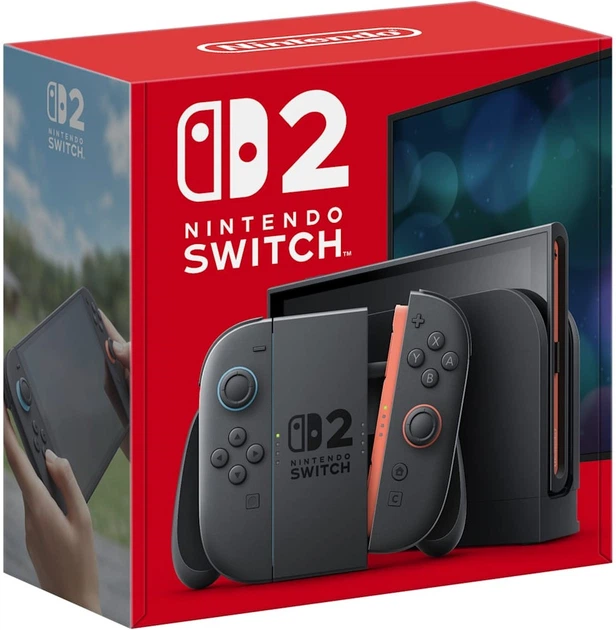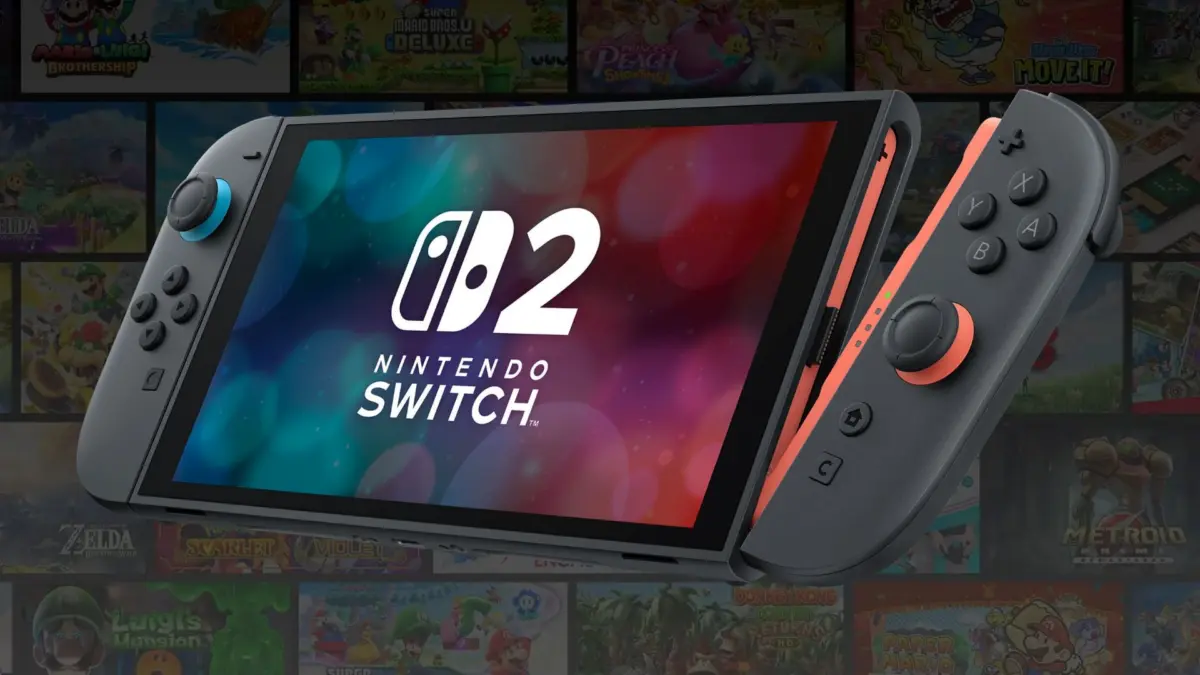
Nintendo Switch 2 вперше стала об’єктом успішного зламу, що сталося приблизно через 16 місяців після офіційного запуску консолі. Про це повідомили дослідники безпеки, які представили програмний експлойт, здатний обходити захист пристрою. Це знакова подія для ігрової індустрії, оскільки до цього моменту система вважалася досить стійкою до подібних втручань.
Як працює злам
Експлойт, який отримав назву ns2jb, є програмним рішенням. Важливою особливістю є те, що він «прив’язаний» (tethered): це означає, що злам не є постійним і його потрібно повторно активувати кожного разу під час увімкнення консолі. Розробник, відомий у мережі під ніком @pepsipu, пояснив, що цей метод дозволяє запускати довільний нативний код, реверс-інжиніринг ігор, створювати резервні копії збережень та отримувати доступ до периферійних пристроїв через MMIO.
Одним із найцікавіших аспектів цієї події стало використання штучного інтелекту. За словами автора зламу, для створення інструменту було залучено модель OpenAI Codex. Процес розробки зайняв близько двох тижнів інтенсивної роботи. Використання ШІ дозволило значно пришвидшити пошук вразливостей у коді, що, на думку експертів, стає новою реальністю в кібербезпеці.
Можливості та обмеження
Наразі злам дозволяє встановлювати «homebrew»-програми та модифікувати ігри. У мережі вже з’явилися відеодокази, де користувачі додають персонажів, наприклад, Пітера Гріффіна або Хацуне Міку, у гру Mario Kart World. Хоча це виглядає як розвага, подібні інструменти часто стають основою для запуску піратського контенту, оскільки можливість встановлення власного коду відкриває шлях до запуску неліцензійних копій ігор.
На відміну від першого покоління Switch, яке свого часу зламали через апаратну вразливість, яку Nintendo не могла виправити програмно, поточний злам Switch 2 базується на програмній помилці. Це означає, що компанія, ймовірно, зможе закрити цю «дірку» за допомогою оновлення прошивки. Nintendo вже відома своєю жорсткою політикою щодо модифікацій, тому реакція розробника консолі, швидше за все, буде швидкою.
Попри те, що наразі цей метод не є масовим і зручним інструментом для широкого загалу, він демонструє першу серйозну тріщину в захисті нової платформи. Спільнота ентузіастів, ймовірно, продовжить досліджувати систему, а Nintendo доведеться постійно оновлювати захист, щоб протистояти новим методам, які завдяки ШІ можуть з’являтися значно швидше, ніж раніше.
Джерела: kotaku.com, insider-gaming.com