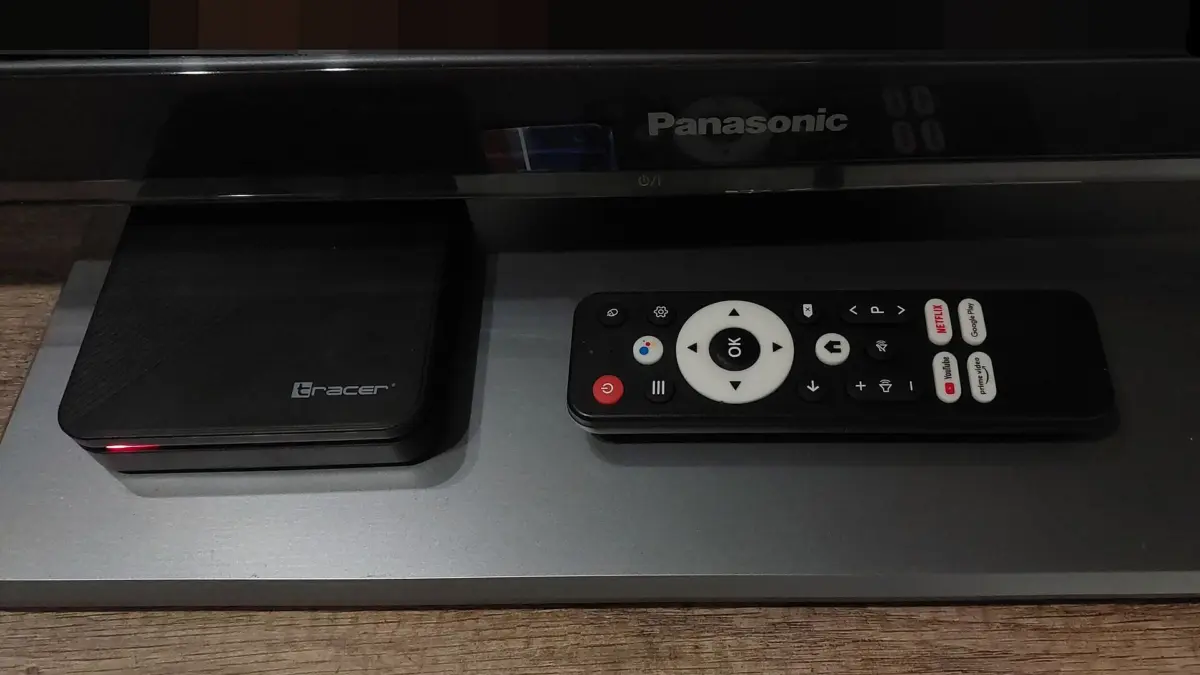
Компанія Google офіційно оголосила про розрив відносин із китайським виробником Videostrong Technology Co., який випускав сертифіковані пристрої на базі Android TV та Google TV. Причиною такого рішення стало навмисне впровадження бекдору в програмне забезпечення пристроїв, що дозволило перетворити приблизно 1,3 мільйона гаджетів на повноцінний ботнет без відома користувачів.
За даними Google, зараження стосувалося багатьох моделей та брендових лінійок, які випускалися протягом кількох років. Окрім телевізійних приставок, під загрозою опинилися інші пристрої інтернету речей на платформі Android, зокрема телемедичне обладнання, караоке-системи та цифрові панелі для реклами. Виробник застосовував складні методи маскування, аби активувати шкідливий код уже після першого ввімкнення пристрою покупцем.
Інфіковані гаджети використовувалися для різноманітної злочинної діяльності, включно з накручуванням рекламного трафіку, прихованим перенаправленням інтернет-з’єднань через житлові проксі-мережі та завантаженням додаткових шкідливих модулів. У компанії зазначили, що зловмисники монетизували доступ до мережі, продаючи його кримінальним партнерам. Через це інфраструктура використовувалася для масштабних атак на користувачів по всьому світу.
Після виявлення загрози фахівці Google заблокували командні сервери та домени, за допомогою яких управлялася ботнет-мережа під назвою XCPE. Окрім цього, компанія наклала сувору заборону на Videostrong та її дочірні структури, позбавивши їх права виготовляти сертифіковані Android-пристрої чи постачати програмне забезпечення для інших вендорів.
У зв’язку з інцидентом Google пообіцяла оновити власні процедури перевірки та тестування обладнання, щоб унеможливити подібні випадки в майбутньому. Експерти радять власникам потенційно вразливих медіаплеєрів перевірити свої пристрої або розглянути альтернативні варіанти для забезпечення безпеки домашньої мережі.
Джерела: theverge.com, 9to5google.com